Saltar al contenido
MENTEDEHACKERS | Cybersecurity | AI | Tech | News

Yoba Malware usa binarios legitimos de OpenAI y Anthropic para ocultar minería criptográfica

Yoba Malware usa binarios legitimos de OpenAI y Anthropic para ocultar minería criptográfica
LO ÚLTIMO

El Malware Yoba utiliza binarios oficiales de OpenAI y Anthropic para ocultar una minería criptográfica. Se detectó un fallo UEFI con CVE-2026-97631 en 2026.

Por qué importa: El Malware aprovecha binarios legítimos para evadir detección

Lo esencial

  • Yoba Malware oculta minería criptográfica tras binarios de OpenAI y Anthropic
  • CVE-2026-97631 es un fallo UEFI de 16 años de antigüedad
  • El ataque utiliza técnicas de DLL sideloading para ejecutar código oculto
Yoba Malware usa binarios legitimos de OpenAI y Anthropic para ocultar minería criptográfica
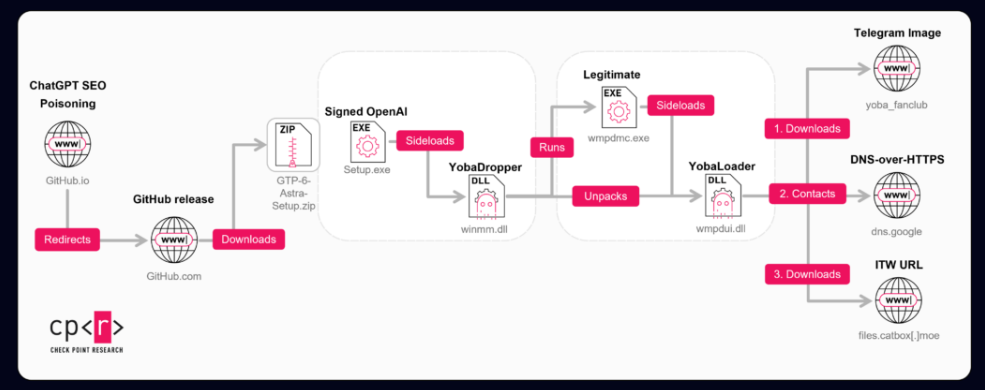
Imagen de referencia: Security Affairs.

Mecanismo de ocultamiento del Malware

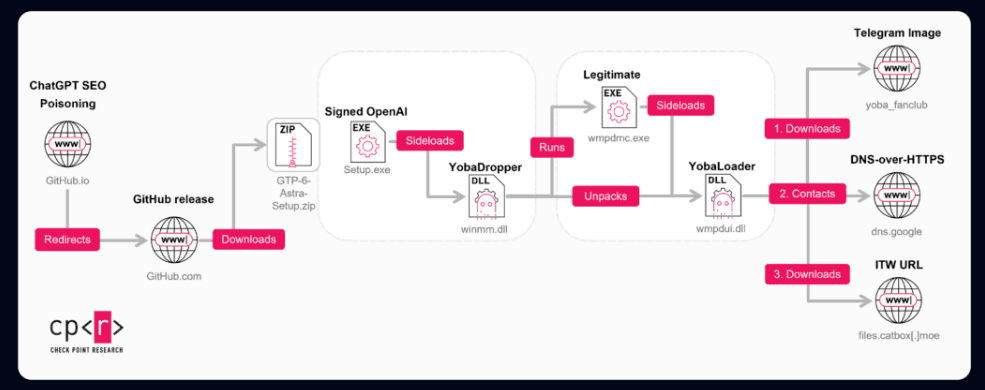
Yoba emplea binarios oficiales de OpenAI y Anthropic como pretexto para cargar y ejecutar un minero criptográfico mediante DLL sideloading.

Fallo UEFI identificado en 2026

CVE-2026-97631, un fallo de 16 años, afecta a servidores y puede ser explotado para ejecutar código malicioso sin intervención del usuario.

Fuente original: Security Affairs.

Compartir:

Deja un comentario

Tu correo no se publicará. Los campos obligatorios están marcados *

Artículos relacionados