CIBERSEGURIDAD
Primera Malware diseñada para unidades de carros alimenta Botnet
Kaspersky descubre el primer Malware para unidades de carros. Está vinculado al Botnet BadBox y afecta sistemas de infotainment de DoFun.
AJOSE19



CIBERSEGURIDAD
Descubre los ataques más recientes, nuevas variantes de malware, campañas de ransomware y análisis técnicos para comprender cómo operan las amenazas que afectan a millones de usuarios y empresas.
192 noticias · página 4 de 11
Kaspersky descubre el primer Malware para unidades de carros. Está vinculado al Botnet BadBox y afecta sistemas de infotainment de DoFun.
Se analizaron 405 muestras de Malware con AI. La mayoría solo existe en entornos virtuales. Las soluciones actuales detienen efectivamente estas amenazas.

Ciberdelincuentes aprovechan Leaks de GTA VI para distribuir Malware. Los datos fueron publicados en una fuente de seguridad sin verificación.

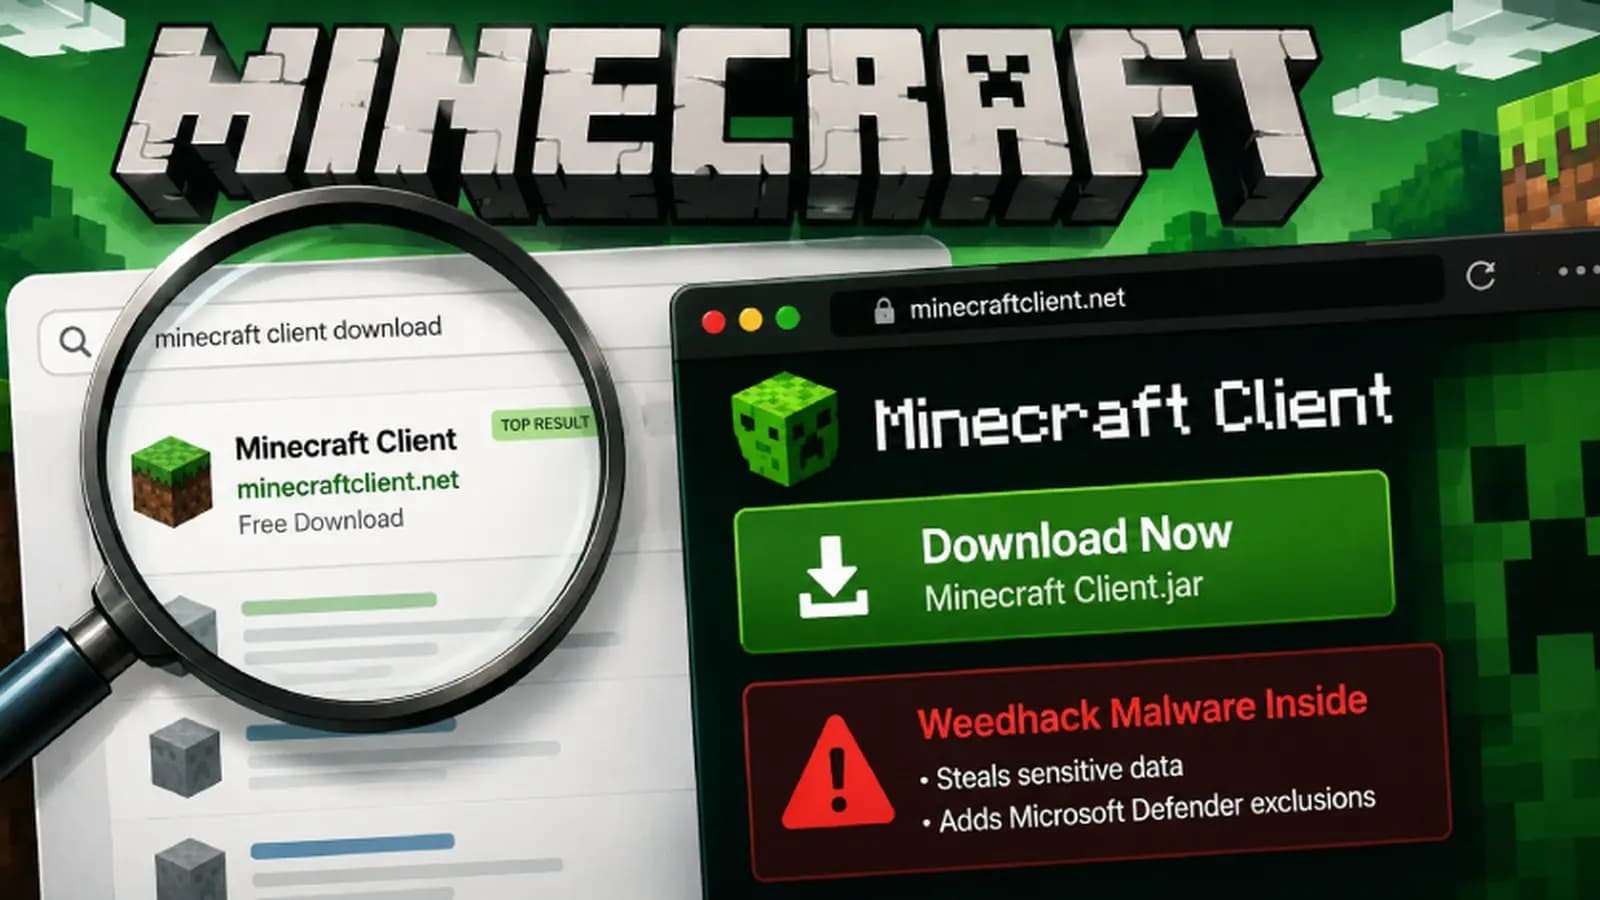
Investigadores detectan que sitios falsos para Minecraft distribuyen el Malware Weedhack. Más de 6.300 intentos de acceso fueron bloqueados por McAfee Labs.
Un cargador de Malware utiliza listas de palabras comunes para ocultar códigos dañinos. El ataque se dirige a infostealers como Amatera, que recopila datos.

Un Malware multilingüe llamado SynkLoader emplea robo de contraseñas mediante hijacking de pantalla. Se detectó en agosto de 2026 y podría servir como paso.

El malware ToxicPanda 2.0 usa permisos de VPN para bloquear Google Play. Interfiere con actualizaciones y verificaciones de seguridad en dispositivos Android.

ToxicPanda 2.0 recibe actualización que amplía sus ataques a 16 países. La amenaza se vincula a un Malware conocido por su capacidad de infección masiva.

Tarjetas de credito expiradas pueden ser 'zombificadas' para realizar pagos Contactless. El riesgo se amplia con el uso de tecnologias de identificacion.

Los ciberataques con Malware bancario Manic, Grandoreiro y ToxicPanda 2.0 afectan a usuarios en America Latina y Europa.

Un Malware dirigido a head units de autos Android se propaga mediante actualizadores integrados. Su objetivo es generar fraude publicitario y redes de botnets.

Un malware llamado SynkLoader se usa en falsos mensajes de IT en Microsoft Teams para robar credenciales. Se detectó en julio de 2026 y se compone de múltiples.

Hackers infectaron tres paquetes de Rust durante un ataque de cadena de suministro. El malware se ejecuta en compilación y extrae datos del sistema.

Tres paquetes de Rust fueron removidos por un ataque de cadena. Su código malicioso se ejecutaba durante la compilación.

El Malware Manic roba datos de dispositivos Android sin necesidad de conexión a Internet. Su detección se basa en análisis de comportamiento.

El Malware Grandoreiro, desarrollado en 2016, reaparece en Mexico. Se usa para robar datos bancarios y evita detección mediante técnicas avanzadas.

El malware Manic afecta a usuarios europeos y busca datos en apps clave. Usa interfaces transparentes para capturar entradas de usuario.

Atacantes crean sitios falsos de IA para distribuir malware. La mayoría de casos son fraudes que imitan herramientas reconocidas.
