Progress corrige vulnerabilidad zero-day que causó cierre de ShareFile Storage Zone
Progress confirma una falla zero-day en ShareFile Storage Zone Controller que llevó a un cierre de emergencia y lanza parches para proteger datos empresariales.

CIBERSEGURIDAD
Cobertura de fallos de seguridad, actualizaciones urgentes, exploits en uso activo y reportes técnicos para estar siempre alerta ante nuevas vulnerabilidades que puedan comprometer tus sistemas.
163 noticias · página 8 de 10
Progress confirma una falla zero-day en ShareFile Storage Zone Controller que llevó a un cierre de emergencia y lanza parches para proteger datos empresariales.

El Departamento del Tesoro sanciona a First VPN y su administrador por proveer servicios a grupos de ransomware que atacaron a empresas y entidades en EE.UU.

Una falla en Microsoft SharePoint permitía a atacantes remotos suplantar usuarios sin autenticarse, exponiendo datos y control de sitios críticos.

Microsoft cambiará la autenticación predeterminada en Entra ID a passkeys desde septiembre, retirando SMS y voz en febrero de 2027 para mejorar la seguridad.

La destitución de comisionados electorales y amenazas del DOJ generan que estados fortalezcan sus propias defensas electorales ante la falta de apoyo federal.

Un paquete npm de Jscrambler fue comprometido con malware que roba credenciales y datos críticos, afectando a casi 1,500 descargas en dos horas.

Una falla en RabbitMQ permite a atacantes obtener secretos OAuth sin autenticación, comprometiendo el control de sistemas empresariales críticos.

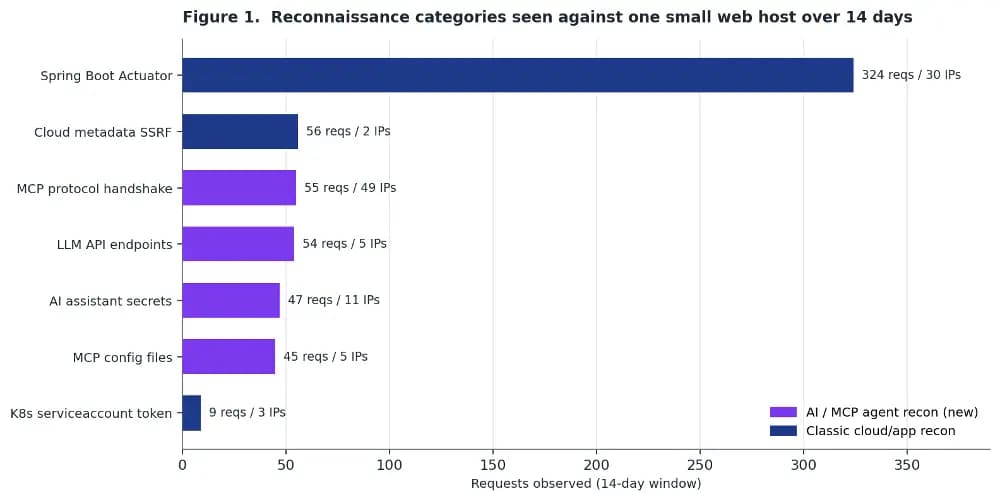
Se detecta un escaneo masivo y distribuido buscando servidores MCP y configuraciones de asistentes IA, exponiendo potenciales accesos no autorizados.

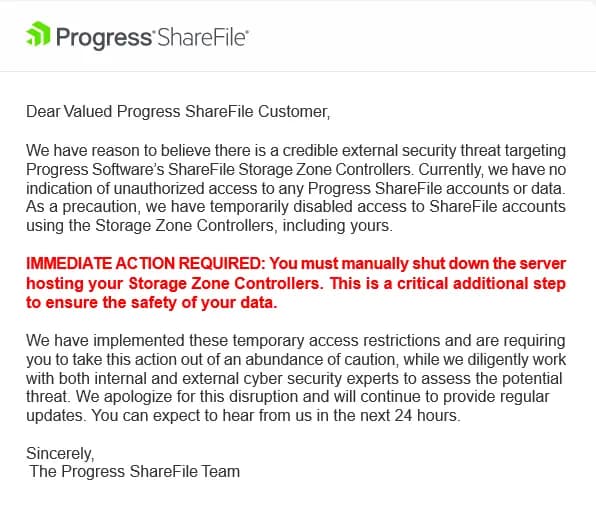
Progress urgió a clientes de ShareFile a apagar sus servidores Storage Zone por una amenaza externa creíble que pone en riesgo la seguridad de datos.

Documentos filtrados revelan un plan conjunto de China y Rusia para bloquear la red Starlink y desarrollar defensa contra misiles hipersónicos estadounidenses.

La agencia estadounidense CISA añadió fallas graves en iCagenda y Balbooa Forms a su catálogo de vulnerabilidades explotadas, alertando sobre riesgos de carga de archivos maliciosos.

Un informe revela que las interfaces de línea de comandos de Anthropic y OpenAI pueden ser explotadas para ejecutar código malicioso remotamente, poniendo en riesgo sistemas.

Dos equipos de investigación revelan que el agente AI OpenClaw puede ejecutar código malicioso y exfiltrar secretos a través de entradas aparentemente inofensivas.

Un informe de BeyondTrust destaca el aumento del riesgo en Microsoft Office, Azure y sistemas en la nube

Mozilla ha utilizado el modelo de inteligencia artificial Claude Mythos de Anthropic para encontrar y parchear 271 vulnerabilidades en el navegador Firefox.

Un investigador descontento ha filtrado el código de explotación para una vulnerabilidad de escalada de privilegios en Windows que permite a los atacantes obtener permisos de SYSTEM o administrador elevado.

Más de 14.000 instancias de F5 BIG-IP APM siguen expuestas en línea, con atacantes que explotan activamente una vulnerabilidad crítica de ejecución de código remoto CVE-2025-53521.

Fortinet emite un parche de emergencia para una vulnerabilidad zero-day en FortiClient que permite eludir la autenticación.