CIBERSEGURIDAD
Malware RedHook usa ADB inalámbrico para control avanzado en Android
RedHook, malware para Android, explota el ADB inalámbrico para obtener acceso shell sin conexión a PC, ampliando sus capacidades de control remoto.
AJOSE19


CIBERSEGURIDAD
Descubre los ataques más recientes, nuevas variantes de malware, campañas de ransomware y análisis técnicos para comprender cómo operan las amenazas que afectan a millones de usuarios y empresas.
192 noticias · página 10 de 11
RedHook, malware para Android, explota el ADB inalámbrico para obtener acceso shell sin conexión a PC, ampliando sus capacidades de control remoto.
Angelo Martino, negociador de ransomware, fue sentenciado por filtrar datos de clientes y ayudar a extorsionar más de 75 millones de dólares.
Un módulo malicioso de Go disfrazado de escáner DNS infectó más de 700 versiones en 222 repositorios, facilitando la distribución de malware y mineros.
El ransomware The Gentlemen, activo desde 2025, ha afectado a 580 víctimas en 77 países, destacando su expansión y nuevas técnicas para evadir defensas.
Karen Serobovich Vardanyan admitió haber hackeado empresas estadounidenses con ransomware Ryuk, enfrentando hasta 15 años de cárcel y multas millonarias.
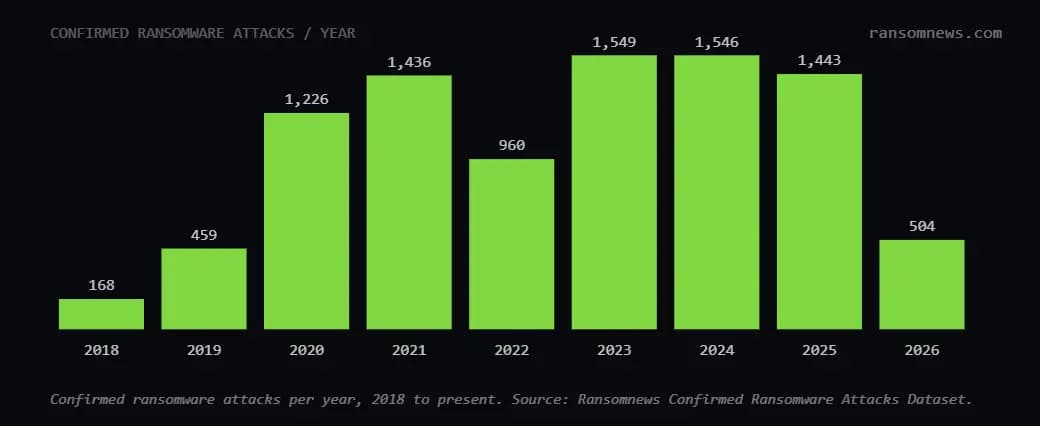
Desde 2018 se han confirmado más de 9,000 ataques de ransomware, con EE.UU. como el país más afectado y Qilin liderando en 2026.
Angelo Martino, exnegociador de ransomware, fue sentenciado a 70 meses de prisión por ayudar al grupo BlackCat a extorsionar víctimas y maximizar rescates.
El ransomware GodDamn, variante de la familia Hyadina, emplea un driver firmado por Microsoft para desactivar defensas y facilitar ataques en sistemas Windows.
Microsoft detecta GigaWiper, un malware que une capacidades de espionaje y borrado destructivo, marcando un cambio en ataques cibernéticos.
Dos equipos de investigación revelan que el agente AI OpenClaw puede ejecutar código malicioso y exfiltrar secretos a través de entradas aparentemente inofensivas.

Decenas de aplicaciones maliciosas de criptomonedas se han infiltrado en la Apple App Store, capaces de robar frases de recuperación y claves privadas.
Un negociador de ransomware se ha declarado culpable de participar en un esquema de BlackCat, destacando la importancia de mantener la separación entre las negociaciones y los pagos de rescate.
Una aplicación Android maliciosa llamada NGate, que se hace pasar por la aplicación HandyPay, está robando datos de tarjetas NFC y PINs en Brasil.
Un experto en seguridad de EE. UU. ha admitido colaborar con el grupo de ciberdelincuencia BlackCat mientras trabajaba como negociador de ransomware.
La policía federal alemana identificó a dos ciudadanos rusos como los líderes de las operaciones de ransomware GandCrab y REvil entre 2019 y 2021.
Un billón de registros personales quedaron expuestos en una base de datos desprotegida vinculada a servicios de identidad digital, aumentando riesgos de fraude y suplantación.

Samsung Knox mejora la protección de redes corporativas, con firewall granular y Zero Trust para blindar dispositivos móviles y reducir superficies de ataque.

Más de 900 instancias de Clawdbot están expuestas sin autenticación, poniendo en riesgo claves de API, chats privados y posibles ejecuciones remotas.