CIBERSEGURIDAD
Investigación revela laboratorio de malware con IA generativa en servidor expuesto
Un servidor expuesto funcionaba como laboratorio de malware con más de 1,000 archivos y uso de IA generativa para acelerar ataques.
AJOSE19



CIBERSEGURIDAD
Información sobre campañas de phishing, estafas emergentes, ataques por correo, SMS o redes sociales, y guías para identificar y evitar fraudes digitales que comprometen tu seguridad.
41 noticias · página 2 de 3
Un servidor expuesto funcionaba como laboratorio de malware con más de 1,000 archivos y uso de IA generativa para acelerar ataques.
Un informe de Sophos revela que el 79% de ataques ransomware inicia con credenciales robadas, desplazando vulnerabilidades técnicas como principal vector.
Una campaña de phishing activa desde enero 2026 engaña con eCards para instalar herramientas legítimas de gestión remota y comprometer dispositivos.

El malware OkoBot inyecta páginas falsas para robar frases semilla en las apps oficiales de hardware wallets Ledger y Trezor en Windows.

Dos kits de phishing, Jalisco y OmegaLord, apuntan a cuentas Microsoft 365 usando técnicas que eluden la autenticación multifactor, poniendo en riesgo datos sensibles.
ScamBuster es un sistema abierto que simula víctimas para interactuar con estafadores y ayudar a identificar sus operaciones y responsables.
Dos equipos de investigación revelan que el agente AI OpenClaw puede ejecutar código malicioso y exfiltrar secretos a través de entradas aparentemente inofensivas.

Una campaña de robo de credenciales a gran escala ha sido vinculada a una plataforma de phishing automatizada desconocida llamada Venom, que se centra en altos ejecutivos.
Un billón de registros personales quedaron expuestos en una base de datos desprotegida vinculada a servicios de identidad digital, aumentando riesgos de fraude y suplantación.

Samsung Knox mejora la protección de redes corporativas, con firewall granular y Zero Trust para blindar dispositivos móviles y reducir superficies de ataque.

Más de 900 instancias de Clawdbot están expuestas sin autenticación, poniendo en riesgo claves de API, chats privados y posibles ejecuciones remotas.
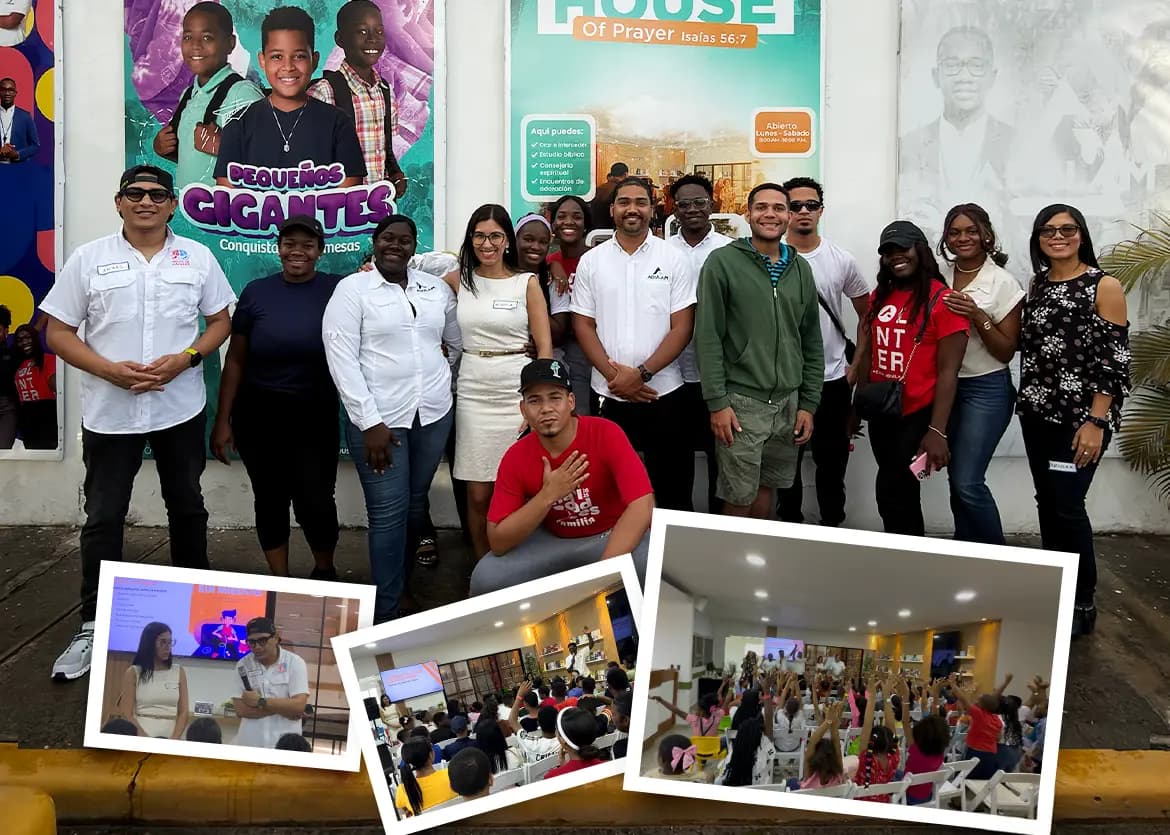
En el marco de su compromiso con la educación y la protección de la niñez y la adolescencia en entornos digitales, Guardianes Digitales y Mente de Hackers realizaron una jornada educativa de concienciación en ciberseguridad dirigida a Niños, Niñas y Adolescentes (NNA) en la Fundación Adulam, en La Romana.
Un paquete falso en npm que simula una API de WhatsApp roba mensajes, contactos y tokens, y permite acceso persistente a cuentas mediante técnicas maliciosas.
Repositorios falsos en GitHub disfrazados de herramientas útiles están propagando el malware modular PyStoreRAT, apuntando a analistas, OSINT y desarrolladores.
Apple lanza parches de seguridad para dos vulnerabilidades zero-day en WebKit que estaban siendo explotadas en ataques sofisticados; actualiza tus dispositivos.
7AI obtuvo US$130 millones para expandir sus agentes de IA que automatizan la detección y respuesta en SOC, marcando un avance en defensa autónoma.
Está circulando por WhatsApp un mensaje que promete un supuesto bono navideño de RD$1,500 con un enlace fraudulento (brisitanavidena2025.org). Este sitio NO es oficial y busca robar tus datos personales y bancarios.

Una nueva campaña de phishing dirigida específicamente a desarrolladores está utilizando paquetes NPM maliciosos para comprometer proyectos y robar información sensible.